¿Cuándo fue la última vez que cambiaste la contraseña del wifi de tu negocio, o la del programa donde llevas las facturas?
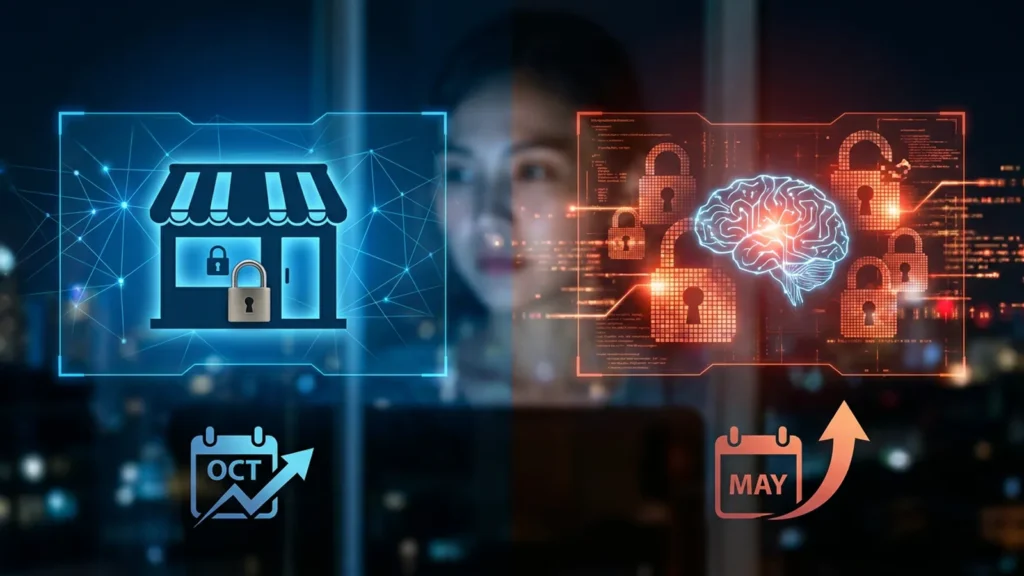
Si no te acuerdas, esto te interesa. Marsh, una de las grandes corredurías de seguros, recibió 105 incidentes de ciberataques de sus clientes en las dos últimas semanas de octubre. En las dos últimas de mayo fueron 48. Más del doble.
¿Quién está probando todas las puertas?
Piensa en un gimnasio con mil taquillas y un ladrón que las probara una a una. Antes tardaba horas. Ahora, con herramientas de inteligencia artificial, las prueba todas en un minuto. Algo así es lo que ocurre con los ataques informáticos a empresas.
Antes de seguir: llévate las herramientas y prompts listos para usar, GRATIS. Probados uno a uno y ordenados por la tarea que quieres resolver: vídeo, imagen, voz, escribir, automatizar tu negocio, clientes, web. Es gratis y la lista crece cada semana.
Entras también en el boletín semanal de La Prensa IA. Te das de baja cuando quieras, con una palabra.
Lo contó Meredith Schnur, responsable de ciberseguros de Marsh Risk para Estados Unidos y Canadá, en declaraciones a Reuters. Según ella, los atacantes usan esas herramientas para localizar puntos débiles en las empresas de forma mucho más rápida que antes.
¿Qué buscan exactamente esos programas?
Nada exótico. Programas sin actualizar, sistemas abiertos en internet que nadie cerró y contraseñas flojas. Es lo de siempre, pero a una velocidad mucho mayor.
¿Y esto qué significa? Que lo que antes podía quedarse en «ya lo miraré el mes que viene» ahora tiene menos margen. Si un fallo se queda abierto semanas, hay máquinas capaces de encontrarlo en cuestión de minutos.
Un ejemplo de andar por casa: una tienda online que lleva meses sin actualizar su programa de pedidos y que usa la misma clave sencilla para varios accesos. Para un atacante con estas herramientas, esa tienda es una taquilla con la puerta entreabierta.
Lo que te llevas de aquí
Los datos de Marsh apuntan a tres cosas muy concretas que puedes revisar esta semana:
Primero, las actualizaciones. Si tu ordenador, tu programa de facturación o tu web llevan avisos pendientes, instálalos.
Segundo, lo que está abierto a internet. Pregunta a quien te lleve la informática qué servicios de la empresa se pueden alcanzar desde fuera y si hace falta que sea así.
Tercero, las contraseñas. Una clave distinta para cada acceso importante, y fuera las que son fáciles de adivinar.
Ojo: la información disponible habla de incidentes comunicados a Marsh por sus clientes en dos periodos concretos de dos semanas cada uno. No detalla qué tipo de ataques fueron ni a qué empresas afectaron.
Qué implica para ti
Si tienes un negocio, o trabajas con el ordenador de una empresa, lo básico pesa más que antes: actualizar, no dejar nada abierto y cuidar las claves. Además, las aseguradoras se preparan para cobrar más por los seguros contra estos ataques, así que un descuido te puede salir caro por dos lados.
La pregunta ahora es cuánto subirán esos seguros. Si tardas un cuarto de hora en revisar tus claves hoy, quizá no pierdas un fin de semana entero mañana.
PD: Marsh contó 105 incidentes en las dos últimas semanas de octubre frente a 48 en las dos últimas de mayo; conviene volver a mirar tus actualizaciones pendientes cada mes.
Imagen ilustrativa generada con inteligencia artificial.
Más sobre esto en LaPrensaIA
- OpenAI demandada en California por escapes de IA
- OpenAI: Marcas en ChatGPT con perfiles y agentes IA
Publicado originalmente por Reuters.
Esta pieza la ha redactado Iberia, el sistema de inteligencia artificial de LaPrensaIA, a partir de las fuentes citadas. Fermín Sánchez ha decidido publicarla y responde de ella. Cómo trabajamos.

Contenido elaborado con la asistencia tecnológica de IBERIA y supervisión editorial. Fermín Sánchez es el responsable editorial de LaPrensaIA, diario de divulgación sobre inteligencia artificial. Cubrimos la actualidad de la IA con criterio propio —tecnología, empresas y sociedad— de forma clara para el público no técnico.